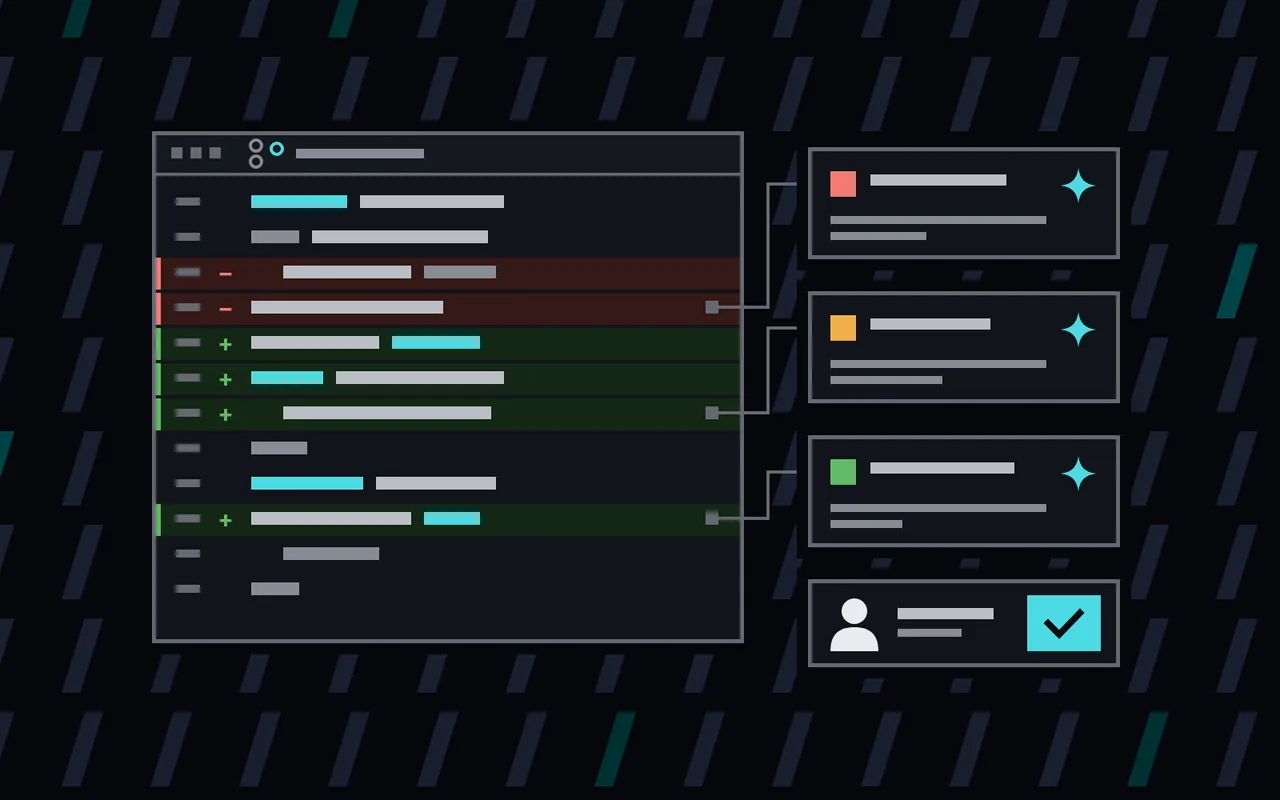
Mainlane, bir mühendis ve bir yapay zekâ ajanları ekibinden oluşuyor. Bu da haklı bir soruyu akla getiriyor: Yapay zekânın yazdığı kodu kim kontrol ediyor? Yanıtımız: Onu yazmamış başka bir yapay zekâ ve ardından kodun yayına çıkıp çıkmayacağına karar veren bir insan.
Döngü
- Bir Claude oturumu bir görevi üstlenir ve bir pull request açar.
- Ayrı bir inceleyici temiz bir oturumda başlar. Kodun nasıl yazıldığını hiç görmemiştir; bu yüzden diff'i bir meslektaşın okuyacağı gibi, yazarın varsayımları olmadan okur.
- İnceleyici bulgularını üç seviyede bırakır: 🔴 mutlaka düzeltilmeli, 🟡 düzeltilmesi iyi olur, 🟢 olsa güzel olur.
- Yazar oturumu bunları düzeltir ve madde madde yanıt verir; yanıtı bir “Doğrulama” bölümüyle biter: çalıştırdığı komutlar ve çıktıları.
- İnceleyici yeni head'i kontrol eder. Döngü, hiçbir bulgu kalmayana kadar tekrarlanır – 🟢 bile.
İki kural süreci dürüst tutar. Bir bulguya ancak bir ölçümle itiraz edilebilir – bir sayı, bir komut çıktısı, bir testin yakalayamadığı bir mutant –, “bu iyi” demekle değil. Beş turdan sonra da döngü durur ve bir insana sorar; böylece asla sonsuza kadar dönmez.
İnsanın rolü
Hiçbir ajan merge yapmaz. İnceleme temiz olduğunda ve CI, inceleyicinin gördüğü commit'in tam kendisinde yeşil olduğunda, oturum “merge'e hazır” yazar ve bekler. Merge ancak bir insan onay verdikten sonra ve yalnızca aynı commit için yapılır.
Neleri yakalıyor
Bu web sitesinin deposundan birkaç gerçek örnek:
- CI'ya Lighthouse kontrolleri ekleyen pull request'te inceleyici, bir CSS build ayarının yanlış klasörü gösterdiğini fark etti; bu yüzden düzen stilleri siteden sessizce kaybolmuştu. Bunu ne Lighthouse ne de erişilebilirlik denetleyicisi işaretledi. Ayrıca sabit bir dil şeridinin, klavye kullanıcıları için odaktaki öğenin üstünü kapatabileceğini de yakaladı.
- Veritabanı yedeğinin geri yükleme kontrolünde günlük test, geri yüklenen verileri dışa aktarımla değil, kendisiyle karşılaştırıyordu – eksik satırları asla fark etmeyecekti. Aynı inceleme, bir potansiyel müşterinin e-posta adresini günlüklere yazabilecek bir hata mesajı da buldu.
- Content Security Policy'nin devreye alınmasında, tarayıcı eklentilerinden gelen raporlar “ihlalsiz bir hafta” hedefine hiç ulaşılmamasına yol açacaktı; politika zorunlu hâle geldiğinde de blog yazılarındaki harici görseller bozulacaktı.
Bunların hiçbiri sıra dışı değildi. Tam da yorgun birinin cuma akşamı gözden kaçıracağı türden şeylerdi.
Rakamlarla
2026 Ekim sonu itibarıyla döngü sekiz depoda çalışıyor; 385 merge edilmiş pull request ve 1.069 inceleme var. Maliyetin büyük kısmı işin kendisinden geliyor: Ekim'in son haftasında token'ların yaklaşık dörtte üçü uygulamaya, onda birinden azı incelemeye gitti.
Sınırlar
İnceleyici, yazarla aynı türden bir model olduğu için aynı kör noktalara sahip olabilir. Önemli değişikliklerde insan incelemesinin yerini tutmaz; pull request içindeki metin her zaman veri olarak ele alınır, asla talimat olarak değil. Yerini tuttuğu şey ise çoğu bağımsız geliştiricinin atladığı adımdır: her bir değişikliğe ikinci bir göz.
Aynı süreci ekibinizde de istiyorsanız, bu hizmetlerimizden biri – bizimle iletişime geçin.